Sicherheit – Sperrung von XML-RPC (WordPress)
Selten genutzt, aber auf allen WordPress-Websites und einigen anderen CMS verfügbar, ist die Funktion XML-RPC ein bevorzugtes Angriffsziel. Wir haben daher beschlossen, alle Anfragen an diese Datei auf sämtlichen Servern von HaiSoft standardmäßig zu blockieren.
Was ist XML-RPC?
Die Datei xmlrpc.php ermöglicht das Senden und Empfangen von Daten über HTTP im XML-Format. Damit können sich bestimmte Programme und Anwendungen direkt mit Ihrer Website verbinden.
Warum ist das ein Problem?
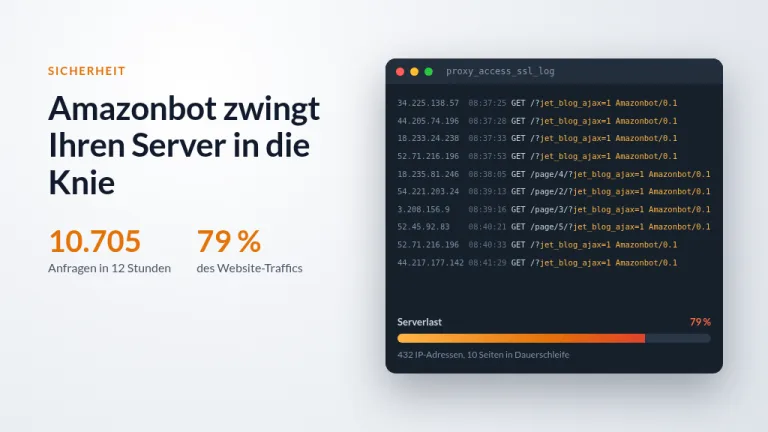
Diese Hintertür ist eine potenzielle Sicherheitslücke, die Hacker-Bots ständig und immer häufiger angreifen.
Die Beobachtung ist eindeutig: Auf einem Webserver mit einem hohen Anteil an WordPress-Websites können bis zu 50 % der POST-Anfragen Angriffe auf xmlrpc.php sein.
Auf einem gemischteren Server sinkt dieser Wert auf 15–25 % – immer noch deutlich mehr als die zu erwartenden rund 0 %.
Die unnötig verbrauchten Serverressourcen sind also keineswegs vernachlässigbar, und das Risiko, dass eine Sicherheitslücke oder ein schwaches Passwort entdeckt wird, ist hoch.
Die Sperrung
Angesichts der Zunahme solcher Angriffe haben wir beschlossen, die Datei xmlrpc.php standardmäßig zu sperren. Auf Servern mit fail2ban (auf Französisch) – darunter die Shared-Hosting-Server – führt wiederholter Zugriff auf diese Datei zur Sperrung der angreifenden IP.
Umsetzung
Die Sperrung erfolgt auf:
- allen Shared-Hosting-Servern bis Ende Oktober
- allen neuen VM- und dedizierten Servern ab heute
- VM- und dedizierten Servern, die durch diese Angriffe ausgebremst werden, im Einzelfall
Vor- und Nachteile der Lösung
Die wichtigsten Vorteile sind:
- Mehr Sicherheit für alle betroffenen Websites
- Geringere Last & schnellere Server
- Geringerer Energieverbrauch der Server
Der einzige Nachteil ist:
- Die wenigen Nutzer, die XML-RPC tatsächlich benötigen, müssen sich an den HaiSoft-Support wenden, um die API freizugeben und ihre IP gegebenenfalls zu entsperren.
Die Funktion kann per Support-Ticket aus Ihrem Kundenbereich wieder aktiviert werden.
Update:
Bitte beachten Sie außerdem, dass eine weitere Sperrebene vorhanden sein kann: Im WP Toolkit gibt es, sofern Sie Zugriff darauf haben, eine Option, um den Zugriff auf xmlrpc.php zu blockieren:
Klicken Sie in Ihrem Plesk-Control-Panel im Menü „WordPress“ bei der betreffenden Website (sofern sie im WP Toolkit aufgeführt ist) auf das Menü mit den drei übereinanderliegenden Punkten und anschließend auf „Sicherheit prüfen“.
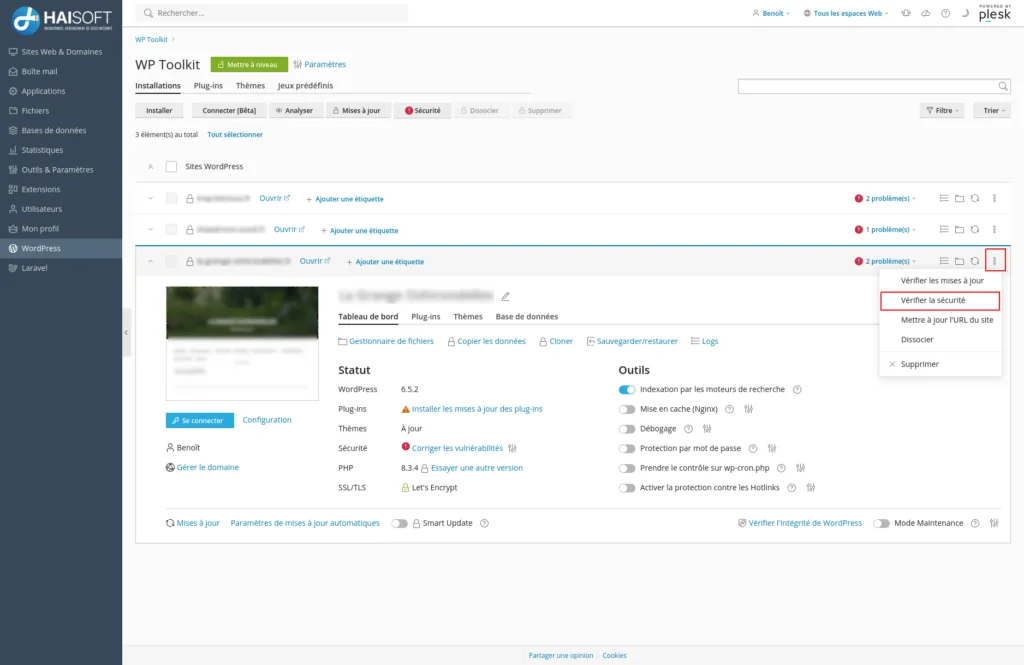
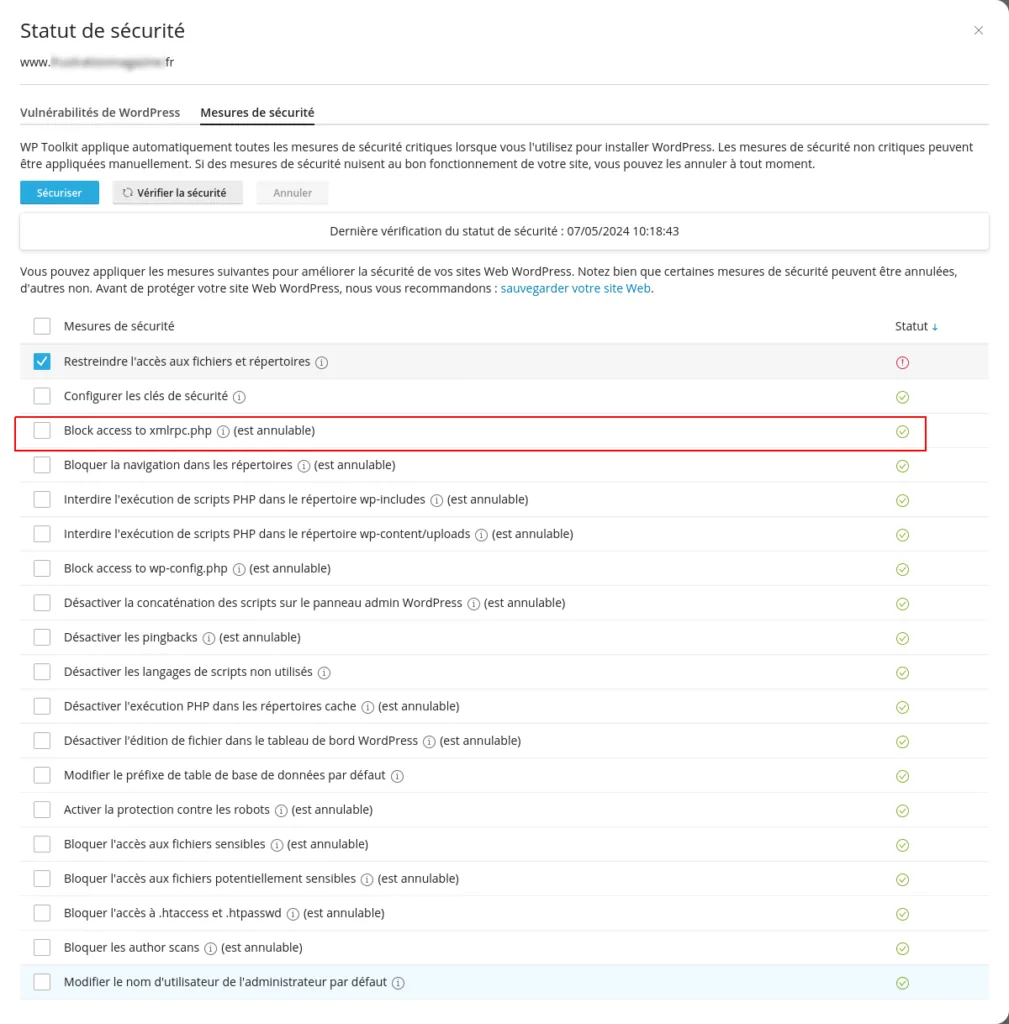
Im daraufhin angezeigten Fenster aktivieren Sie das Kontrollkästchen neben „Block access to xmlrpc.php“ und wählen dann je nachdem, ob Sie die Sperre setzen oder aufheben möchten, „Absichern“ oder „Rückgängig machen“.
Wie immer steht Ihnen unser Team für Ihre Fragen gern zur Verfügung.