Den Planeten schützen, indem man Website-Hacker bekämpft?
Wenn wir an die „Sicherheit“ unserer Websites denken, scheint der Bezug zur „Ökologie“ weit hergeholt, ja geradezu abwegig. Dennoch verursachen Hackerangriffe echte, nicht zu vernachlässigende Energiekosten. Woher kommt dieser Energieverbrauch, und wie lässt er sich bekämpfen? Hier die Antworten.
Wer sind die Hacker, und was sind ihre Ziele?
Hacker haben sich im letzten Jahrzehnt stark verändert. Das Klischee vom Teenager, der sich mit Brille hinter seiner Tastatur im Keller verschanzt, das Passwort der Schulbibliothek knackt und vielleicht sein Pseudonym auf der Website der Bäckerei um die Ecke platziert, um vor seinen Hackerfreunden anzugeben, ist überholt.
Nein, echte moderne Hacker sind organisiert und nehmen nicht nur ein paar bestimmte Websites ins Visier. Hacker greifen alle Websites an. Jeder ist ein Ziel. Ihr Ziel? Überall angreifen, um die „Erfolgschancen“ zu erhöhen und am Ende mit Werbung, Spam oder „Phishing“ so viel Geld wie möglich zu verdienen. Skrupel oder Moral kennen sie dabei natürlich nicht. Jedes Mittel ist recht.
Ist meine Website angreifbar?
Wie wir gesehen haben, ist jeder ein Ziel. Wenn Sie also eine Website betreiben, wird sie mit einer Wahrscheinlichkeit von rund 100 % angegriffen. Die Frage ist daher, ob Ihre Website abgesichert ist oder nicht.
Grundsätzlich gilt: Nicht gepflegte Websites, deren Absicherung vernachlässigt wurde, sind am anfälligsten. Vor allem aber werden CMS (WordPress, Joomla, Drupal und andere) ins Visier genommen, weil sie so weit verbreitet sind.
Denn in einem CMS, das naturgemäß sehr populär ist, werden im Laufe der Zeit zwangsläufig Sicherheitslücken entdeckt. „Perfekten“ Code, der für alle Ewigkeit völlig unverwundbar und zugleich funktionsreich ist, gibt es noch nicht. Sobald eine Interaktion mit dem Nutzer oder Besucher der Website möglich ist, ist potenziell auch eine Lücke möglich.
Diese „Lücken“ oder „Schwachstellen“ sind unbeabsichtigt offene Türen im PHP-Code Ihrer Website, die unbefugten Zugriff auf Dateien, Daten oder Funktionen ermöglichen. Ihre Ausnutzung reicht vom „Versand von Spam“ bis zur „vollständigen Kontrolle über die Dateien und die Datenbank der Website“.
Nach ihrer Entdeckung werden diese Lücken meist aus zwei Gründen veröffentlicht: entweder um den Hersteller zur Bereitstellung eines Patches zu zwingen oder um nach der Behebung die Gefahr aufzuzeigen und die Nutzer zum Aktualisieren zu bewegen. Softwarehersteller schließen solche Lücken in der Regel sehr schnell. Ist die Website jedoch nicht auf dem neuesten Stand, lässt sie sich sehr leicht hacken.
Da Sie also mit Sicherheit angegriffen werden, sollten Sie dafür sorgen, nicht verwundbar zu sein, und keinen der 7 schwerwiegenden Sicherheitsfehler im Webmastering begehen.
Wie Hacker vorgehen
Der „einfache“ Weg für einen Hacker, schnell und automatisiert die Kontrolle über möglichst viele Websites zu übernehmen: Programme entwickeln, die sämtliche Websites nach bekannten Schwachstellen der großen CMS durchsuchen.
Viele Hacker suchen zunächst nach ungesicherten Webservern, auf denen sie ihre Hacking-Skripte und/oder Bots ablegen. Mit mehreren Servern bauen sie sich so eine ferngesteuerte „Kriegsmaschine“. Ein solcher Verbund von Servern wird „Botnet“ genannt.
Anschließend erstellen sie möglichst vollständige Listen aller bekannten Websites sowie Listen bekannter Schwachstellen und programmieren eine Möglichkeit, eine Vielzahl von Websites auf diese Schwachstellen zu testen. Ihr Botnet sendet dann zahllose Anfragen an jede gelistete Website, um eine Lücke zu finden, über die sie die Kontrolle übernehmen können. Ist eine Website verwundbar, kann der Hacker daraus Kapital schlagen.
Natürlich gibt es auch Brute-Force-Angriffe, bei denen der Bot alle möglichen Passwörter und Benutzernamen durchprobiert. Auch ein Administratorzugang ermöglicht es, die Kontrolle über die Website zu übernehmen.
Die Nutzung reicht vom Defacement der Website über den Versand von Spam oder das „Mining“ von Kryptowährungen bis hin zu Weiterleitungen auf Werbeseiten oder betrügerische Angebote und der Erstellung von „Phishing“-Seiten auf der Website.
Gezielte Angriffe auf eine bestimmte Website sind letztlich selten. In der überwiegenden Mehrheit der Fälle beobachten wir Massenangriffe, die eher zufällige Websites treffen – unabhängig von deren Bekanntheit.
Erhebliche Energiekosten
Man vergisst es leicht, aber jede Anfrage an eine Website erfordert eine gewisse Rechenleistung des Serverprozessors, und diese Rechenleistung gibt es nicht ohne elektrische Leistung: Der Server verbraucht bei jedem Seitenaufruf eine bestimmte Menge Watt. Wie viel, hängt davon ab, wie gut die Website optimiert ist.
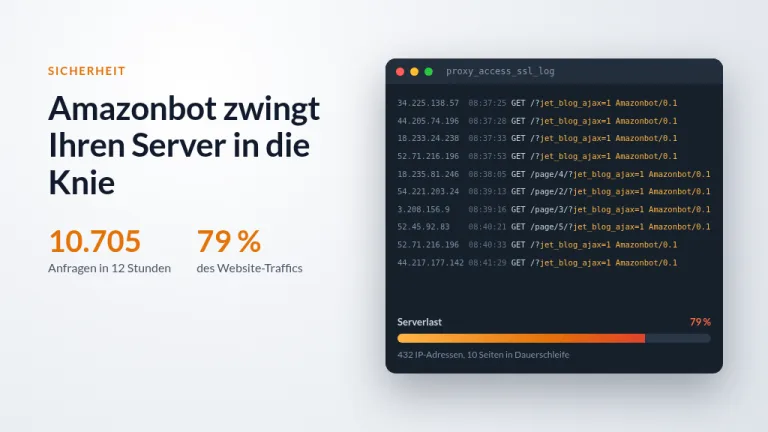
Die oben beschriebenen Hackversuche haben jedoch eines gemeinsam: Es werden sehr viele unnötige Anfragen an die Server geschickt, auf denen die Websites gehostet sind. Das führt zu einer hohen Prozessorauslastung und damit zu einem starken Anstieg des Stromverbrauchs.
Ein Server im Leerlauf verbraucht wenig Energie, insbesondere dank der Energiesparfunktionen von Dell und Intel in den von uns eingesetzten Servern. Ein voll ausgelasteter Prozessor verbraucht dagegen eine beträchtliche Menge Strom: Der Mehrverbrauch kann je nach Leistung des Servers 50 bis 300 Watt pro Server betragen.
Neben der Phase der Schwachstellensuche und der Hackversuche kann auch die anschließende Nutzung einer gehackten Website sehr viel Energie verbrauchen. Der schlimmste Fall: Die Website wird zum „Mining“ von Kryptowährungen missbraucht.
Auch wenn es schwer zu messen ist, schätzen wir, dass ohne jegliche Vorbeugung vermutlich mehr als 75 % der von Webservern verarbeiteten Anfragen Hackversuche sind. Ein nicht zu vernachlässigender Teil entfällt zudem auf Suchmaschinen.
Doppelte Energiebelastung
Der direkte Stromverbrauch ist das eine. In einem Rechenzentrum sind die Räume jedoch klimatisiert, damit die Server in einer dichten Umgebung zuverlässig laufen (die Server sind übereinander in Racks verbaut). Wer im Rechenzentrum mehr Energie für Rechenleistung verbraucht, verbraucht anschließend auch mehr Energie für die Kühlung.
Unser eigenes Rechenzentrum wird zwar umweltschonend gekühlt (Verdunstungskühlung mit Regenwasser bei geringem Stromverbrauch), doch die meisten Rechenzentren setzen herkömmliche Klimaanlagen ein, die sehr viel Energie verbrauchen. Der durch Bots verursachte Verbrauch ist daher enorm – insbesondere weltweit betrachtet.
Warum und wie man sich wehrt
Angriffe werden sich nie ganz verhindern lassen, aber man kann sich verteidigen und sie blockieren und so unnötigen Ressourcen- und Energieverbrauch vermeiden. Von der Abschreckung bis zur Abwehr gibt es verschiedene Schutzmöglichkeiten.
Der Webmaster: Abschreckung
Zum einen spielt der Webmaster bei der Abschreckung eine wichtige Rolle. Indem er seine Website absichert, „hilft“ er dem Hacker (oder Hacker-Bot), schnell zu erkennen, dass er sich vergeblich abmüht: Die Website ist aktuell, es gibt keine bekannte Sicherheitslücke, Weitermachen lohnt sich nicht. Ist der Angriff auch nur einigermaßen ausgefeilt, sollte er rasch abebben. Vor allem aber verhindert man so, gehackt zu werden.
Der Webmaster kann außerdem Sicherheitsmodule einsetzen, die angreifende IPs automatisch sperren – etwa das Plugin WordFence für WordPress, das (unter anderem) vor Brute-Force-Angriffen schützt.
Ebenso kann der Webmaster die Sicherheitswerkzeuge seines Hosters nutzen. HaiSoft bietet eine ganze Reihe davon an, auf die wir gleich eingehen.
Und schließlich wird eine abgesicherte Website nicht gehackt und verbraucht daher weniger Strom.
Es lohnt sich also in jeder Hinsicht, sich zu schützen.
Der Hoster: der (starke) bewaffnete Arm
Zum anderen spielt ein Hoster wie HaiSoft in diesem Kampf natürlich eine zentrale Rolle und kann zahlreiche Angriffe abwehren.
Bei HaiSoft sind mehrere automatische Schutzmechanismen im Einsatz. Sie filtern Angriffe, erkennen sie und sperren die IPs der Angreifer. Sobald eine IP gesperrt ist, erreichen ihre Anfragen die Server nicht mehr, und das Problem ist gelöst.
Selbstverständlich muss ein Hoster modernste Software einsetzen und sensible Zugänge mit großer Sorgfalt konfigurieren, um jedes Eindringen zu verhindern oder Eindringversuche gleich ganz zu blockieren – mithilfe von Port- oder IP-Filterung.
Wir haben außerdem festgestellt, dass eine häufige manuelle Überwachung nötig ist, um Angriffe abzuwehren, die durch das Netz der automatischen Systeme schlüpfen. Manchmal reicht die von einem Hacker-Bot erzeugte „Last“ (Serverauslastung) nicht aus, um unseren Server auszubremsen und einen Monitoring-Alarm auszulösen. Deshalb haben wir zusätzlich Echtzeit-Monitoring-Systeme eingerichtet, mit denen wir die Ressourcennutzung regelmäßig, effizient und genauer überprüfen können.
Ein Beispiel: Statt mehr oder weniger zufälliger Lastspitzen (typischerweise Seitenaufrufe) wird die Auslastung konstant (ständige Seitenaufrufe durch einen Bot).

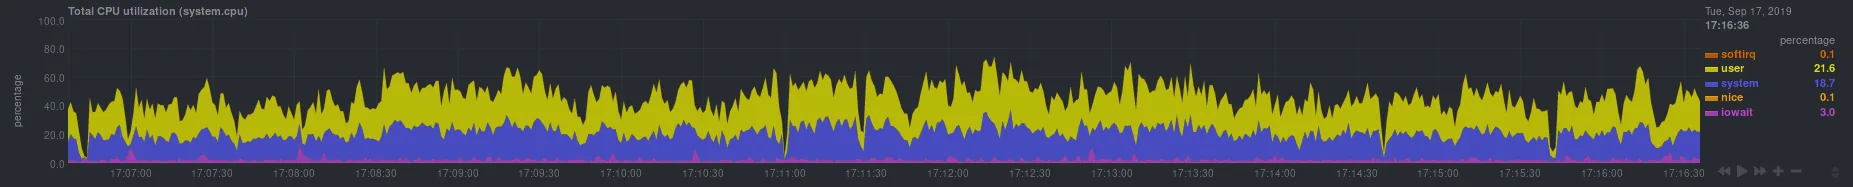
Dank solcher Grafiken erkennen wir ungewöhnliche Aktivitäten auf einem Server und gehen der Sache nach, um die wenigen IPs zu sperren, die Websites auf diesem Server angreifen.
Die Maßnahmen von HaiSoft
Hier zum Beispiel die wichtigsten Maßnahmen, die beim Shared Hosting von HaiSoft standardmäßig aktiv sind:
- Brute-Force-Schutz (Fail2ban) für zahlreiche Dienste, einschließlich des WordPress-Logins
- Web Application Firewall, die gefährliche Anfragen, Bot-Scans und Hackversuche blockiert (und bei Wiederholung die IP-Sperre durch Fail2Ban auslöst)
- Port- und IP-Filterung für sensible Dienste
- WordPress Toolkit mit Schutzfunktionen, die eine Fail2Ban-Sperre auslösen können, sowie zusätzlicher Bot-Erkennung
- Häufige und genaue Überprüfung der Ressourcennutzung zur Erkennung von Angriffen und manuelle Sperrung angreifender IPs
Sie nutzen eine VM oder einen dedizierten Server? Wir bieten allen unseren VM- und Dedicated-Server-Kunden an, all diese Maßnahmen kostenlos umzusetzen – im Rahmen der Managed Services, die bei allen unseren Servern inklusive sind.
Bilanz
Dank dieser Maßnahmen ist die CPU-Auslastung auf den Shared-Hosting-Servern auf ein Drittel bis ein Viertel gesunken, was unseren Stromverbrauch drastisch reduziert hat. Zudem ist die Serverlast auf ein beherrschbares Maß gesunken, wodurch sich die Antwortzeiten der Websites deutlich verbessert haben. Zusammen mit der gleichzeitigen Umstellung der Server auf SSDs ist die Performance heute besser denn je.
Der Nachteil: Bestimmte Situationen können Fehlalarme auslösen. Wird zum Beispiel auf jeder Seite Ihrer Website eine Datei aufgerufen, deren Zugriff gesperrt ist, erzeugen Sie bei jedem Klick einen Fehler auf dem Webserver. Die Häufung dieser Fehler kann als Angriff gewertet werden, sodass Ihre IP gesperrt wird. Das erfordert gelegentlich eine neue Art von Support, reduziert aber die Anfragen wegen langsamer Websites weitaus stärker.
Seit Einführung dieser Maßnahmen werden Websites seltener gehackt. Da wir jedoch gleichzeitig intensiv daran gearbeitet haben, dass Nutzer auf neuere PHP-Versionen umsteigen und ihre Skripte aktualisieren, lässt sich kaum sagen, in welchem Umfang die Sicherheitsmaßnahmen dazu beigetragen haben.
Fazit: ein Kampf, bei dem alle gewinnen
Das Schöne an diesem Kampf: Alle profitieren davon.
- Website-Betreiber gewinnen an Sicherheit und Geschwindigkeit und werden seltener gehackt
- Hoster senken ihren Energieverbrauch und erhalten weniger Support-Anfragen
- Die Ressourcen unseres Planeten werden geschont
Ist Ihre Website abgesichert? Verfügt Ihr Server über die in diesem Artikel beschriebenen Schutzmaßnahmen? Wenden Sie sich gerne an HaiSoft, wenn Sie mehr erfahren möchten.