Die 7 schwersten Sicherheitsfehler im Webmastering
Als Hosting-Anbieter erleben wir regelmäßig, dass Websites gehackt werden – für die Betreiber nie eine angenehme Erfahrung. Solche Angriffe nutzen ungepatchte Sicherheitslücken und leicht ausnutzbare Einfallstore für Hacker und Hacker-Bots. Wir schätzen, dass mindestens 95 % aller Hacks durch einfache Maßnahmen der Webmaster hätten verhindert werden können. Das erklärt, warum manche Websites gehackt werden und andere nicht.
Hier sind die wichtigsten Fehler, die Sie unbedingt vermeiden sollten, damit Ihre Website nicht gehackt wird.
Fehler 1) Benutzername und Passwort, die „leicht zu merken“ sind
… und für Hacker leicht zu erraten!
Wenn Ihr Benutzername „admin“ und Ihr Passwort „password“ lautet, können Sie Ihrer Website auch gleich den Titel „Hack mich“ geben – das ist, als würden Sie Ihre Haustür sperrangelweit offen lassen, wenn Sie in den Urlaub fahren.
Sie wären überrascht, wie viele gehackte Websites den Vornamen des Benutzers als Passwort hatten … Ihr Benutzername und Ihr Passwort dürfen weder für einen Bot noch für einen Menschen zu erraten sein.
Auch die Komplexität des Benutzernamens sollten Sie nicht unterschätzen: Ist er ebenfalls schwer herauszufinden, erhöht das die Sicherheit Ihres Logins zusätzlich. Der Benutzername „HackMeIfYouCan_42-1337“ ist eben schwerer zu erraten als „admin“ oder „administrator“.
Ihre Passwörter schützen den Zugang zu Ihren Diensten. Ob FTP-Zugang, Backend, Kundenbereich, Plesk oder Postfach – Sie möchten die einzige Person sein, die darauf zugreifen kann. Zahlreiche Bots und böswillige Nutzer durchforsten das Web nach einfachen Passwörtern, um Ihre Zugänge für Spam, Werbeeinblendungen oder schlicht für Sabotage zu missbrauchen. Deshalb ist es unerlässlich, sichere Passwörter zu wählen – „gute Passwörter“.
Ein gutes Passwort muss:
- mindestens 8 Zeichen lang sein
- Klein- und Großbuchstaben, Ziffern und Sonderzeichen enthalten
- einmalig sein
Ein Passwort darf nicht:
- Wörter enthalten, die im Wörterbuch stehen
- irgendein Wort enthalten, das mit dem jeweiligen Konto zusammenhängt
- eine einfache Zeichenfolge enthalten (qwertz, 123, 2017 usw.)
Fehler 2) Updates der Website ignorieren
Ihr CMS wird von Millionen oder gar Milliarden Websites genutzt?
Sie verwenden Dutzende Zusatzmodule, die natürlich ebenfalls sehr beliebt sind?
Aktualisieren Sie sie! So oft wie möglich!
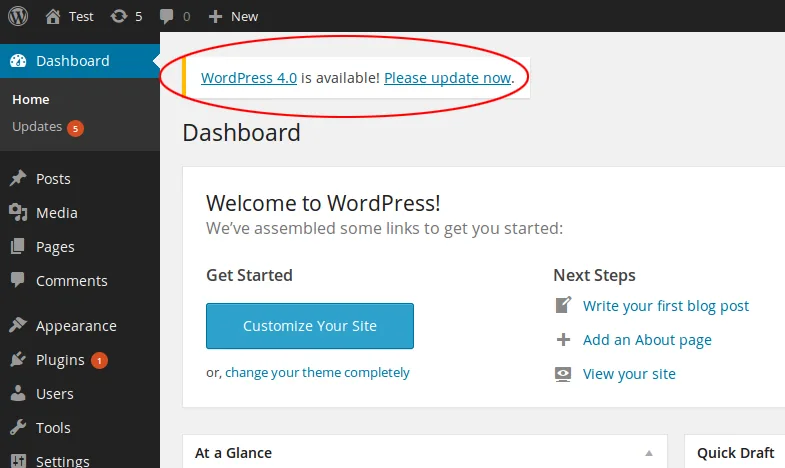
Gerade weil diese CMS, Themes und Plugins so beliebt und verbreitet sind, sind sie das bevorzugte Ziel von Hackern.
Sie werden aber auch von ihren Entwicklern sehr gut gepflegt: Sobald eine Sicherheitslücke entdeckt wird, wird sie sehr schnell geschlossen. Sie müssen das Update also zügig einspielen, um die Schwachstelle zu beseitigen.
Wenn Ihre Website nicht aktuell ist, trifft der Hack Sie!
Je länger Sie Ihre Website nicht aktualisieren, desto stärker steigt das Risiko, gehackt zu werden … und zwar exponentiell.
Wir empfehlen, mindestens einmal im Monat zu aktualisieren; nach drei Monaten ohne Updates ist das Risiko eines Hacks sehr hoch.
Wenn Sie außerdem feststellen, dass ein Plugin oder Theme von seinem Entwickler nicht mehr gepflegt wird, sollten Sie sich nach einer Alternative umsehen.
Ein modernes CMS lässt sich meist in wenigen Minuten mit ein paar Klicks aktualisieren, und Probleme durch Updates sind umso seltener, je regelmäßiger Sie Ihre Website pflegen – es wäre schade, darauf zu verzichten.
Bei HaiSoft laufen alle Hosting-Pakete unter Plesk (auf Französisch), das zahlreiche CMS erkennt. So können Sie automatische Updates aktivieren, Plugins und Themes mehrerer Websites auf einmal aktualisieren und sogar die Sicherheit Ihrer CMS prüfen und verbessern. Wir empfehlen dringend, diese Funktionen ausgiebig zu nutzen! Wenden Sie sich bei Bedarf gerne an unseren Support.
Fehler 3) Eine veraltete PHP-Version verwenden
PHP ist die Sprache aller modernen dynamischen Websites. „PHP“ bezeichnet sowohl eine Programmiersprache als auch den Interpreter, der den Code ausführt. PHP wird ständig weiterentwickelt, um die Ladezeiten und vor allem die Sicherheit zu verbessern. Mit jeder Version schließt PHP Sicherheitslücken, deaktiviert als gefährlich eingestufte Funktionen usw. Sie sollten Ihre PHP-Version daher stets aktualisieren.
Würden Sie mit diesem Flugzeug ans andere Ende der Welt fliegen?
Dennoch sehen wir regelmäßig Kunden, die hochmoderne CMS wie WordPress mit einer seit Jahren veralteten PHP-Version (etwa PHP 5.4) installieren. Das kann nicht nur zu Fehlfunktionen führen und Ihre Website erheblich verlangsamen, sondern reißt vor allem gewaltige Sicherheitslücken auf.
Bei HaiSoft stellen wir Ihnen neue PHP-Versionen schon am Tag ihrer Veröffentlichung bereit!
Für das bestmögliche Erlebnis und maximale Sicherheit nehmen Sie sich ein paar Sekunden Zeit, melden sich in Ihrem Plesk-Control-Panel an und wählen die neueste PHP-Version, die mit Ihrem Skript kompatibel ist (auf Französisch).
Fehler 4) Sich für unverwundbar halten
Heute ist es so einfach, eine eigene Website zu erstellen und Inhalte zu veröffentlichen, dass man fast vergisst, dass die Öffentlichkeit des Internets auch ein Risiko darstellt.
Ist Ihre Website statisch (HTML), besteht das einzige Risiko in einem zu einfachen FTP-Passwort. Ist Ihre Website jedoch, wie die meisten, in PHP geschrieben – führt also Code aus und kann Befehle von außen empfangen –, liegt auf der Hand, dass einige Vorsichtsmaßnahmen nötig sind.
– „Wer sollte uns schon hacken wollen? Wir sind doch nur ein kleiner Verein.“
– „Ich dachte, WordPress sei sicher.“
– „Ich wusste nicht, dass man Updates machen muss.“
– „Wer sollte schon erraten, dass mein Passwort der Name meines Hundes ist?“
All das sind harmlose Sätze, die wir nach einem Hack oft zu hören bekommen – sie zeugen jedoch von völliger Unkenntnis der tatsächlichen Risiken.
Wir leben in einer Zeit, in der Hacker Bots programmieren, die automatisch nach verwundbaren Websites suchen und sie hacken.
Wir machen diesen Bots das Leben schwer, indem wir sie von unseren Servern aussperren, sobald ihre Aktivität erkennbar ist. Wir können aber nicht alle erkennen, und wenn Ihre Website wirklich zu verwundbar ist, erreichen sie ihr Ziel womöglich, bevor wir den Einbruchsversuch bemerken.
Die Absichten der Hacker sind meist wirtschaftlicher Natur (Werbung versenden, Kryptowährungen schürfen, E-Mail-Adressen sammeln und an skrupellose Werbetreibende verkaufen); manchmal handelt es sich um einen Wettbewerb unter Hackern (wer seinen Namen auf den meisten Websites platziert), und nur sehr selten um gezielte Angriffe, die gerade Ihrem Unternehmen oder Ihnen persönlich schaden sollen.
Diese Risiken betreffen also jede Website im Netz.
Ob kleine oder riesige Organisation, ob mit oder ohne verbreitetes CMS – jede dynamische Website kann Sicherheitslücken aufweisen.
Im Internet sind Sie Ihren Nachbarn also gleichgestellt: genauso verwundbar wie alle anderen.
- Vernachlässigen Sie niemals eine Sicherheitsmaßnahme mit der Begründung, sie betreffe Sie nicht.
- Wenn Ihre Website gehackt werden kann, ist es nur eine Frage der Zeit, bis es passiert.
- In Sachen Sicherheit ist Paranoia besser als Leichtsinn.
- Ihr gesamtes Sicherheitsniveau entspricht dem schwächsten Glied Ihrer Kette.
Fehler 5) Ein Bug? Ganz einfach, ich erhöhe einfach die Berechtigungen! chmod 777 (rwxrwxrwx)
Wenn Sie jemals den Eindruck haben, ein „chmod 777“ sei die Lösung für ein Problem, liegen Sie mit ziemlicher Sicherheit falsch.
Hier einige Gründe, warum Sie das niemals tun sollten:
- Wer allen Benutzern eines Servers sämtliche Rechte an seinen Dateien gibt, gefährdet seine Website.
- Das Ausführungsrecht sollte für PHP-Dateien unter keinen Umständen erteilt werden.
- Es ist keinesfalls wünschenswert, dass alle Benutzer des Servers Rechte an den Dateien Ihrer Website haben.
Diese bewährten Vorgehensweisen sollten Sie beachten:
- Ein moderner Webserver ist so ausgelegt, dass die Berechtigungen „644“ für Dateien und „755“ für Ordner genügen. Dazu gehören die Dateien auf den Plesk-Hosting-Paketen von HaiSoft Ihrem FTP-Hauptbenutzer (Benutzer der Website) und der Gruppe „psacln“ (Plesk).
- Der Ordner „httpdocs“ im Stammverzeichnis Ihrer Website muss chmod „750“ haben und der Gruppe „psaserv“ gehören.
Wenn eine Datei oder ein Ordner nicht gelesen oder beschrieben werden kann, fragen Sie sich zuerst, warum. Gehören die Dateien dem richtigen Benutzer? Ist der Zugriff auf Ebene eines übergeordneten Ordners oder durch eine .htaccess-Regel eingeschränkt? Sehen Sie zuerst in Ihre Logs! (auf Französisch)
Kurz gesagt: minimale Rechte bedeuten maximale Sicherheit. Denken Sie daran! Im Zweifelsfall fragen Sie den HaiSoft-Support – wir beraten Sie gerne.
Fehler 6) Keine Backups / nur lokale Backups
Was würde passieren, wenn Ihre Website gehackt würde oder Sie durch einen Bedienfehler alles verlören? Ein Nullrisiko gibt es nicht! Erstellen Sie in jedem Fall ein Backup Ihrer funktionierenden Website.
Vielleicht möchten Sie ein Backup-Modul in Ihrer Website installieren? Das ist ungefähr so, als würden Sie den Ersatzschlüssel Ihres Autos im Auto aufbewahren … Mit anderen Worten: Es ist das schlechteste Backup überhaupt – tun Sie das nicht. Außerdem belegt ein solches Backup Speicherplatz in Ihrem Hosting-Paket und ist nutzlos, wenn Ihre Daten versehentlich oder von einem Hacker gelöscht werden. Es gibt weitaus bessere Alternativen.
Denken Sie an Regel Nr. 1 eines guten Backups: Ein Backup, das diesen Namen verdient, muss getrennt von der gesicherten Quelle aufbewahrt werden.
Hier ist die einfachste, universellste und wirksamste Methode für ein vollständiges Backup Ihrer Website. Sie dauert weniger als 10 Minuten und kann Leben retten:
- Legen Sie auf Ihrem Computer, NAS oder externen Speichermedium einen Backup-Ordner mit dem Namen der Website und dem aktuellen Datum an (meiden Sie USB-Sticks, die zu den unzuverlässigsten Speichermedien gehören). Zum Beispiel backup_meinewebsite.de_01April2022.
- Melden Sie sich in Ihrem Plesk-Control-Panel an.
- Exportieren Sie über das Control Panel einen Dump Ihrer Datenbank, laden Sie ihn herunter und legen Sie ihn in Ihren Backup-Ordner.
- Verbinden Sie sich per FTP (auf Französisch), laden Sie alle Dateien der Website herunter und legen Sie sie ebenfalls in Ihren Backup-Ordner.
- Optional: Erstellen Sie eine sinnvoll benannte .zip-Datei dieses Ordners, damit sich sein Inhalt nicht mehr verändert.
Wenn Sie über einen FTP-Server verfügen, können Sie in Plesk ein automatisches Backup dorthin einplanen. Kontaktieren Sie uns gerne, wenn Sie Hilfe bei der Einrichtung benötigen.
HaiSoft erstellt tägliche Backups seiner Shared-Hosting-Server und bewahrt sie 4 bis 12 Monate lang auf. Es kommt jedoch vor, dass ein Kunde den Hack erst bemerkt oder auf unsere Warnungen reagiert, wenn mehr als 12 Monate vergangen sind. Eine Wiederherstellung aus unserem Backup ist dann nicht mehr möglich, und die Reparatur der Website (auf Französisch) kann aufwendig oder in manchen Fällen sogar unmöglich sein. Bewahren Sie daher mindestens ein, besser mehrere Archive Ihrer einwandfrei funktionierenden Website auf. Dieses Backup kann Ihnen außerdem bei einem fehlgeschlagenen Update oder einem Bedienfehler gute Dienste leisten.
Vor und nach jeder größeren Änderung an Ihrer Website sollte ein Backup erstellt werden, damit Sie Ihre Arbeit nicht verlieren und bei einem Fehler zurückkehren können – vor allem aber, damit Sie bei einem Hack oder einem Bedienfehler etwas wiederherstellen können.
Fehler 7) Kein HTTPS verwenden
Die Absicherung über Let’s Encrypt ist bei HaiSoft zu 100 % kostenlos und lässt sich in vielen Fällen sehr einfach einrichten.
Warten Sie keine Sekunde!
Schützen Sie Ihre Zugangsdaten und personenbezogenen Daten. HTTPS ist zu einem unverzichtbaren Sicherheitsstandard geworden. Es schützt vor bestimmten „Man-in-the-Middle“-Angriffen, aber auch vor manchen Bot-Angriffen, da einige Hacker-Bots noch nicht HTTPS-fähig sind! Außerdem verbessert es Ihr Suchmaschinenranking (SEO).
HTTPS ist ein eigenes Thema, und wir haben einen Artikel, der Ihnen alles ausführlich erklärt: Website mit HTTPS über SSL/TLS von Let’s Encrypt absichern: bei HaiSoft kostenlos!
Wir hoffen, dieser Artikel hat Ihnen gefallen und Sie begehen diese Fehler nicht. Wenn er Ihnen geholfen hat, teilen Sie ihn gerne!