Spam: So durchschauen Sie Betrugsmaschen
Internetbetrüger werden immer einfallsreicher, wenn es darum geht, E-Mail-Nutzern Geld abzupressen. Eine einschüchternde E-Mail kann beunruhigen, und unerfahrene Nutzer gehen einem Betrüger schnell ins Netz. Wie lassen sich solche Täuschungen also erkennen, und wie übersteht man den E-Mail-Dschungel gelassen? Eine Analyse.
Die richtige Einstellung
Wie Sie sehen werden, geht es hier selten um echte Hacker, sondern meist um mehr oder weniger gerissene Personen, die ihre Opfer mit betrügerischen E-Mails hinters Licht führen wollen. Es gilt also, ihre Methoden zu verstehen, um die Täuschung zu erkennen.
Grundsätzlich ist bei jeder überraschenden E-Mail – ob im Guten oder im Schlechten – eine skeptische Haltung angebracht.
Ein echter Hacker muss seine Behauptungen belegen, und wie der skeptische YouTuber Hygiène Mentale (auf Französisch) sagen würde: Kein Beweis = kein Grund, es zu glauben.
Denken Sie daran, dass 99,99 % dieser E-Mails von Bots verschickt werden und auf nichts Konkretem beruhen. Erhalten Sie eine Drohung, stammt sie also höchstwahrscheinlich von einem Bot, und Sie haben mit großer Sicherheit nichts zu befürchten. Treten Sie einen Schritt zurück und bleiben Sie ruhig.
Wenn Sie die harmlosen Fälle kennen, können Sie daraus die seltenen Fälle ableiten, in denen Sie schnell handeln und sich schützen müssen.
Wir werden außerdem sehen, dass man manchmal die Gültigkeit angeblicher Beweise hinterfragen sollte, denn bei genauerem Hinsehen erweisen sie sich fast immer als ungültig.
Schließlich sollte man sich bewusst sein, dass die hier beschriebenen Techniken vor allem menschliche Schwächen ausnutzen. Deshalb ist es wichtig, sich zu informieren, um sich davor zu schützen.
Erpressung & Bluff
In der Regel bestehen Einschüchterungs- oder Betrugsversuche per E-Mail darin, Ihnen weiszumachen, man habe Ihnen kompromittierende oder vertrauliche Daten gestohlen, und im Gegenzug für das Schweigen des Erpressers Geld zu verlangen – meist per Bitcoin-Zahlung (eine virtuelle Währung), manchmal auch durch die Forderung nach Ihren Kartennummern (die dann natürlich auf dem Schwarzmarkt weiterverkauft würden …).
Der Trick? Ein Bluff.
Ein echter Hacker würde seine Behauptungen zwangsläufig belegen, um ernst genommen zu werden.
Doch meistens wird überhaupt kein Beweis geliefert. Hätte ein Hacker tatsächlich vertrauliche Daten, würde er Ihnen natürlich umgehend eine Kostprobe schicken, um seine Ernsthaftigkeit zu beweisen und seine Erfolgschancen zu maximieren.
Kein Beweis = kein Grund, es zu glauben. In solchen Fällen handelt es sich lediglich um eine zufällig verschickte Einschüchterungs-E-Mail, und das Einzige, was der Betrüger kennt, ist Ihre E-Mail-Adresse. Damit kommt er nicht weit.
Konkret: Wenn Ihnen jemand zum Beispiel schreibt „Ich habe alle Ihre Kontoauszüge und Kartennummern“ oder „Ich habe Videos von Ihnen unter der Dusche“, ohne sie Ihnen direkt zu schicken, können Sie nahezu sicher sein, dass das schlicht gelogen ist.
Und selbst wenn es stimmen sollte, gibt es keinerlei Garantie, dass der Erpresser nicht noch mehr fordert oder Ihre Daten trotzdem veröffentlicht, wenn Sie ihm geben, was er verlangt.
Haben Sie dennoch Grund zur Annahme, dass sich sensible Daten tatsächlich in den Händen eines Hackers befinden, holen Sie Rat bei Ihrem Hosting-Anbieter, IT-kundigen Bekannten oder Ihrer Datenschutzbehörde ein und wenden Sie sich natürlich umgehend an die zuständigen Behörden (auf Französisch).
Hinweis: Man kann sich fragen, an wen sich diese Betrugsmaschen eigentlich richten, denn der Kauf von Bitcoins ist ein sehr technischer Vorgang, bei dem man genug Zeit hat, über sein Tun nachzudenken, bevor man Geld überweist. Wir vermuten, dass vor allem bestehende Bitcoin-Nutzer im Visier sind, die auf solche Drohungen etwas zu schnell reagieren. Der Nachteil dieser Währung für das Opfer: Es gibt keine Spur vom Empfänger der Zahlung – das überwiesene Geld ist für immer verloren.
Die Masche mit der E-Mail von Ihrer eigenen Adresse
Es kann vorkommen, dass Sie eine E-Mail erhalten, die scheinbar von Ihrer eigenen Adresse verschickt wurde. Das ist in der Regel nicht wirklich der Fall. Der Betrüger will damit natürlich seine Glaubwürdigkeit untermauern. Die Drohung „Ich habe Ihr E-Mail-Passwort – der Beweis: Ich schicke diese Nachricht von Ihrer Adresse“ soll Ihnen Angst machen und Sie vom Nachdenken abhalten. Ihr tatsächliches E-Mail-Passwort kann der Betrüger in aller Regel natürlich nicht nennen.
Die beiden gängigen Techniken, um Ihre E-Mail-Adresse zu „spoofen“, also sich als Sie auszugeben, sind:
- Ihre E-Mail-Adresse als Absendername angeben – Eine E-Mail hat immer eine Absenderadresse und einen Namen. Manche Betrüger tragen daher einfach Ihre E-Mail-Adresse als „Namen“ ein. Wenn Sie die Details prüfen, sehen Sie, dass die tatsächliche Absenderadresse abweicht: Der Betrüger hatte nie Zugriff auf Ihr Postfach. Glaubwürdiger wird dieser Angriff durch manche E-Mail-Programme, die die echte E-Mail-Adresse nicht anzeigen.
- Die E-Mail tatsächlich mit Ihrer Adresse im Feld „From:“ (Absenderadresse) verschicken, jedoch von einem anderen, nicht autorisierten Mailserver. – Der E-Mail-Standard wurde ursprünglich ohne Sicherheitsmechanismen entworfen und verhindert nicht, dass die Absenderadresse frei geändert wird. Zum Schutz davor gibt es den Standard SPF, der verhindert, dass unbefugte Dritte E-Mails in Ihrem Namen versenden. Lesen Sie dazu unseren Artikel. Es kann jedoch sein, dass für Ihre Domain noch kein SPF-Eintrag existiert. Wenden Sie sich in diesem Fall gerne an Ihren bevorzugten Hosting-Anbieter, um einen einzurichten.
Der Schlüssel zum Durchschauen dieser Masche liegt also darin, den Absender der E-Mail genau zu prüfen und bei Bedarf den „Quelltext“ der E-Mail anzusehen, also den Rohinhalt mit allen Metadaten, einschließlich des tatsächlichen Absenders und der IP-Adresse, von der die E-Mail verschickt wurde. Alle E-Mail-Programme und Webmailer können diese Details anzeigen.
Im Zweifelsfall gilt: Vorsicht ist besser als Nachsicht. Wenden Sie sich bei Bedarf gerne an den HaiSoft-Support.
Erpressung mit dem Passwort
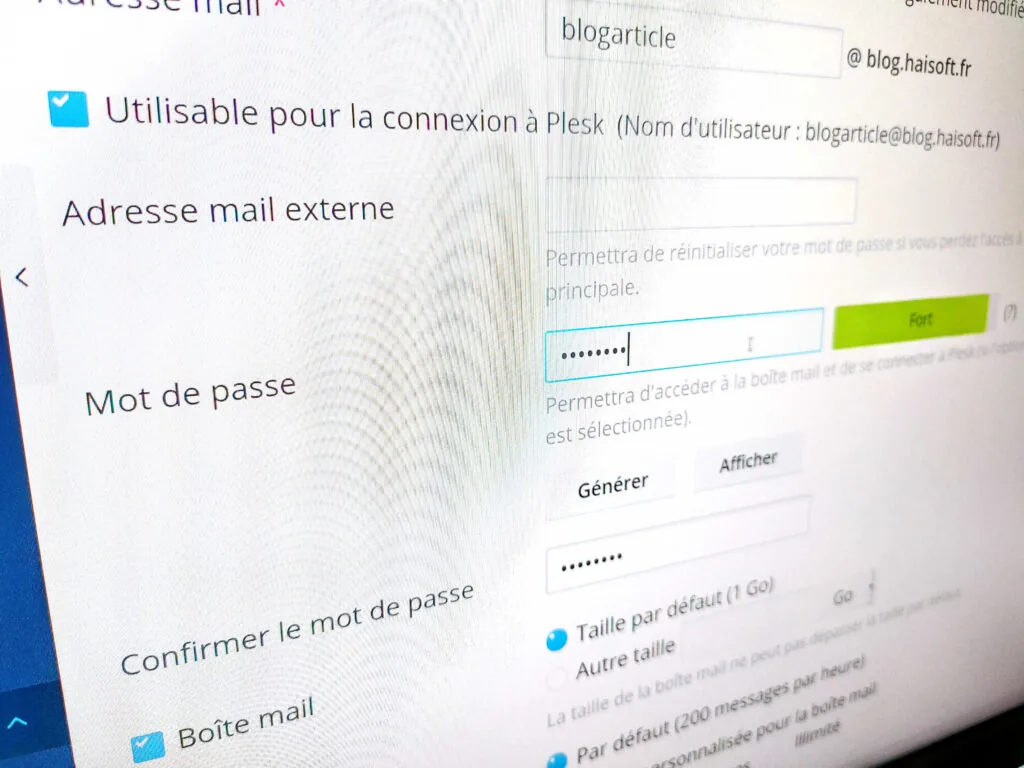
Idealerweise sollte jeder Dienst, bei dem Sie registriert sind, ein zufälliges und eigenes Passwort verwenden.
Um Zufallspasswörter zu erzeugen, können Sie das Tool https://passwordsgenerator.net/ verwenden.
Und um all Ihre Passwörter zu verwalten, ohne den Überblick zu verlieren, können Sie die entsprechende Funktion Ihres Webbrowsers (zum Beispiel Firefox) oder einen eigenen Passwortmanager nutzen.
Es gibt auch eine Variante, bei der ein Passwort angezeigt wird, das Sie tatsächlich verwendet haben. Solche Angriffe sind möglich, wenn eine Website, bei der Sie registriert waren, die Passwörter nicht verschlüsselt hat und diese von einem Hacker erbeutet wurden.
Diese Daten – Listen mit Benutzernamen und Passwörtern – werden anschließend im Darknet (einem Netzwerk illegaler Websites) weiterverkauft und für kriminelle Zwecke verwendet.
In selteneren Fällen verwenden Sie womöglich ein zu einfaches Passwort, das erraten wurde.
Manchmal haben Sie dieses Passwort bereits geändert, sodass das angezeigte nicht mehr aktuell ist – die Drohung verliert dann an Wirkung.
Ist das angegebene Passwort jedoch noch in Gebrauch, müssen Sie schnell und richtig reagieren. Erzeugen Sie überall dort, wo es verwendet wird, neue Passwörter – beginnend mit Ihrem E-Mail-Konto und den sensibelsten und bekanntesten Websites.
Geld verlangen, damit Sie mehr bekommen
Ein Klassiker der Scharlatanerie: Man macht Ihnen weis, Sie würden etwas oder eine große Geldsumme gewinnen, verlangt aber vorab die Zahlung eines Betrags (von einigen Euro bis zu mehreren Tausend). Eines ist sicher: Wenn Sie etwas zahlen, sehen Sie Ihr Geld nie wieder.
Die Lösung: Vertrauen Sie nicht auf die Redlichkeit eines Unbekannten, der Geld von Ihnen verlangt – ganz gleich, wie viel er Ihnen verspricht.
Phishing
Letztlich könnte man die oben genannten Methoden alle als Formen des Phishings bezeichnen. Das klassische Phishing ist historisch gesehen jedoch etwas anders.
Diese Methode ist so alt wie allgegenwärtig. Der Betrüger verschickt im Namen eines bekannten Unternehmens eine E-Mail mit gefälschter Adresse und gefälschten Links, um Sie dazu zu bringen, persönliche Daten auf einer inoffiziellen, von ihm betriebenen Website einzugeben. Die Absenderadresse weicht meist vom Original ab, die E-Mail enthält oft mehr oder weniger viele Rechtschreibfehler, und die Links führen zu Websites mit zweifelhaften URLs.
Prüfen Sie in diesem Fall genau die Absenderadresse und das Ziel der Links in der E-Mail (das Ziel wird in der Regel angezeigt, wenn Sie mit der Maus über den Link fahren – entweder direkt am Link, unten in Ihrem Webbrowser, wenn Sie einen Webmailer nutzen, oder unten in Ihrem E-Mail-Programm).
Alternativ können Sie die Domain genau betrachten, die in Ihrem Webbrowser angezeigt wird, wenn Sie auf den Link klicken – wobei davon abzuraten ist, überhaupt zu klicken.
Geben Sie im Zweifelsfall nach einem Klick auf einen solchen Link niemals Benutzernamen, Passwörter, Zahlungsdaten oder sonstige persönliche Informationen ein.
Wenn Sie prüfen möchten, ob die E-Mail echt ist, rufen Sie den betreffenden Dienst auf eigenem Weg auf und sehen Sie in Ihrem Online-Konto nach, ob dort etwas im Zusammenhang mit der E-Mail vermerkt ist, oder wenden Sie sich direkt an das Unternehmen – nicht zuletzt, um es darauf hinzuweisen, dass in seinem Namen Phishing betrieben wird. Das IT-Team wird diesen Hinweis sicher zu schätzen wissen.
Zusammenfassung und allgemeine Tipps
Mit folgendem Verhalten begegnen Sie unseriösen E-Mail-Praktiken gelassener:
- Verwenden Sie für Ihre Online-Dienste komplexe und unterschiedliche Passwörter (bei Bedarf mithilfe eines Passwortmanagers)
- Prüfen Sie genau den Absender einer E-Mail und das Ziel der enthaltenen Links
- Bei einer Drohung ohne Beweis besteht in der Regel kein Grund zur Sorge
- Taucht ein von Ihnen verwendetes Passwort auf, ändern Sie es überall, wo Sie es verwendet haben
- Bleiben Zweifel, seien Sie vorsichtig, bewahren Sie die E-Mail auf und holen Sie Rat bei Ihrem Hosting-Anbieter ein
Weitere Informationen finden Sie auf der Seite der französischen Regierung zur Cyberkriminalität (auf Französisch).
Bei technischen Fragen erreichen Sie den HaiSoft-Support unter +33 9 74 07 80 78 von Montag bis Freitag von 10 bis 12 Uhr und von 14 bis 17 Uhr oder rund um die Uhr per Support-Ticket über Ihren Kundenbereich.
Folgen Sie uns in den sozialen Netzwerken, damit Sie keinen neuen Artikel verpassen!